Wat kost een uur website downtime jouw bedrijf?
Website downtime kost meer dan verloren omzet. Zeven verborgen kosten en hoe je ze voorkomt voordat ze optellen.
Lees verder Jesse
Het beeld van de hacker als genie in een donkere kamer klopt zelden. In de sites die wij opruimen of overnemen is het bijna nooit een slimme aanval. Het is een plugin die een half jaar niet is bijgewerkt, een beheerdersaccount dat nog van een vertrokken bureau is, of een formulier dat accepteert wat het aangeleverd krijgt.
Dat is eigenlijk goed nieuws, want dan hoef je ook geen beveiligingsexpert te worden om er iets aan te doen. WordPress beveiligen gaat over een handvol dingen die je consequent bijhoudt.
In het kort:
In dit artikel:
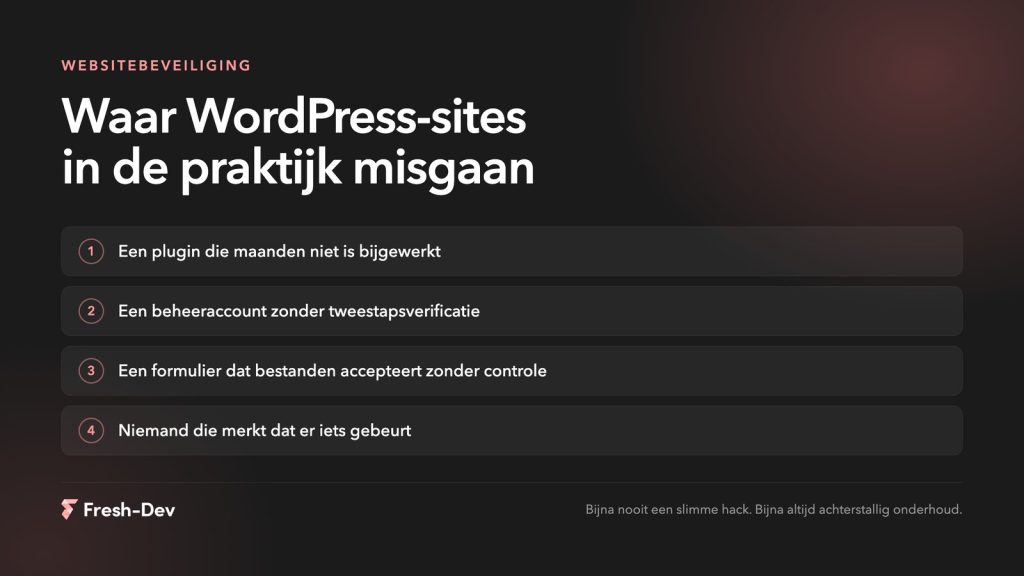
De lekken die er in de praktijk toe doen staan al jaren in dezelfde lijstjes: verouderde software, zwakke authenticatie, invoer die niet gecontroleerd wordt. Ze staan daar nog steeds in omdat ze nog steeds werken.
Bij een reeks sites die we onlangs hebben opgeruimd zat de ingang niet eens in de site. Het beheeraccount van de partij die het onderhoud deed was gecompromitteerd, en vanuit die tool zijn in één keer meerdere sites tegelijk aangepast. Die sites waren technisch niet slechter dan gemiddeld. De sleutel lag alleen buiten de deur.
Dat is het patroon. Geen geniale aanval op jouw site, maar iemand die een bekende zwakke plek geautomatiseerd langs duizenden sites afgaat. Je bent zelden persoonlijk uitgekozen, en dat maakt het niet minder vervelend als je erbij zit.
Van alles wat je aan beveiliging kunt doen levert bijwerken het meeste op voor de minste moeite. Bijna elk lek dat wij tegenkomen was op het moment van misbruik allang gedicht door de maker. Alleen niet op die site.
Een recent voorbeeld: in augustus dichtte Elementor een lek in het uploadveld van hun formulierenblok. De fix stond er binnen een dag, updaten kostte twee minuten. Wij schreven op waar dat precies zat en hoe je controleert of je het zelf draait, in deze blog over het Elementor Pro-lek.
Drie dingen die daarbij helpen:
Begin met de toegang, want daar zit in de praktijk de meeste winst.
En zorg daarnaast dat je het mérkt als er iets gebeurt. Foutmeldingen die ergens binnenkomen, uptime-monitoring, een blik op je logs. Zonder dat is je eerste signaal meestal een klant die belt.
Laat je website achter, dan doen we de check hierboven voor je. Je krijgt van ons te horen wat we zien, ook als alles gewoon in orde is.
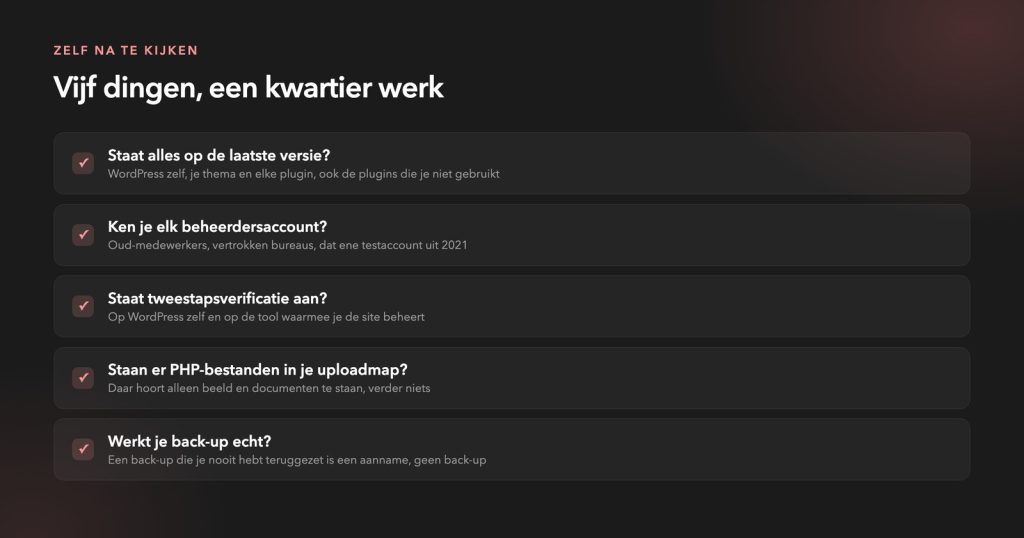
Een overgenomen site ziet er van buiten meestal precies hetzelfde uit. Er verschijnt geen melding. Vijf dingen die je zelf kunt nalopen:
wp-content/uploads. Daar hoort alleen beeld en documenten te staan.site:jouwdomein.nl en kijk of je alles herkent.Een gehackte site ziet er meestal precies hetzelfde uit als een gezonde site. Dat is nou juist het probleem.
– Jesse Lafeber, Fresh-DevKom je iets tegen, ga dan niet zelf lopen opruimen. Bij een site die echt is overgenomen zitten er meestal meerdere ingangen in, en één daarvan missen betekent dat je een week later opnieuw begint.
Weet je niet waar je moet beginnen, bel dan iemand die dit vaker doet. Een halve opschoning kost je uiteindelijk meer dan een hele.
Een veilige site van vandaag is niet automatisch een veilige site van volgende maand. Er komt elke week wel ergens een lek bij, en de vraag is nooit of dat gebeurt maar of iemand het opmerkt en oppakt.
Dat is waar onderhoud over gaat: niet één keer goed opleveren, maar zorgen dat er iemand meekijkt. Wij bouwen veilig vanaf de basis en houden sites bij, en als er iets gebeurt weten we het meestal eerder dan de klant.
Wil je weten waar jouw site staat? Stuur ons je website of plan een adviesgesprek.
Website downtime kost meer dan verloren omzet. Zeven verborgen kosten en hoe je ze voorkomt voordat ze optellen.
Lees verder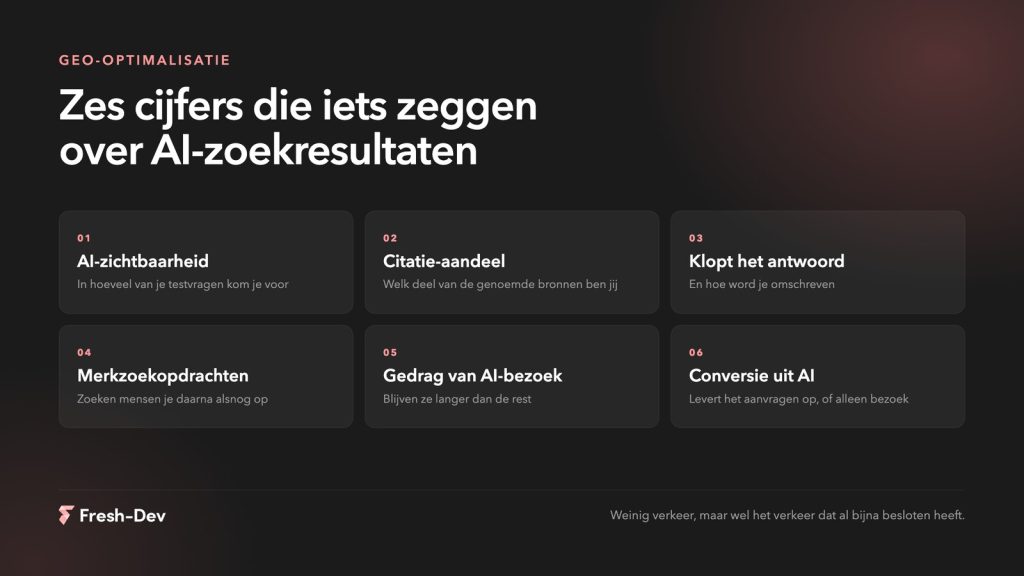
GEO-optimalisatie meten zonder zoekposities. Zes cijfers die laten zien of AI je noemt, wat je beter niet meet, en hoe je een nulmeting opzet.
Lees verder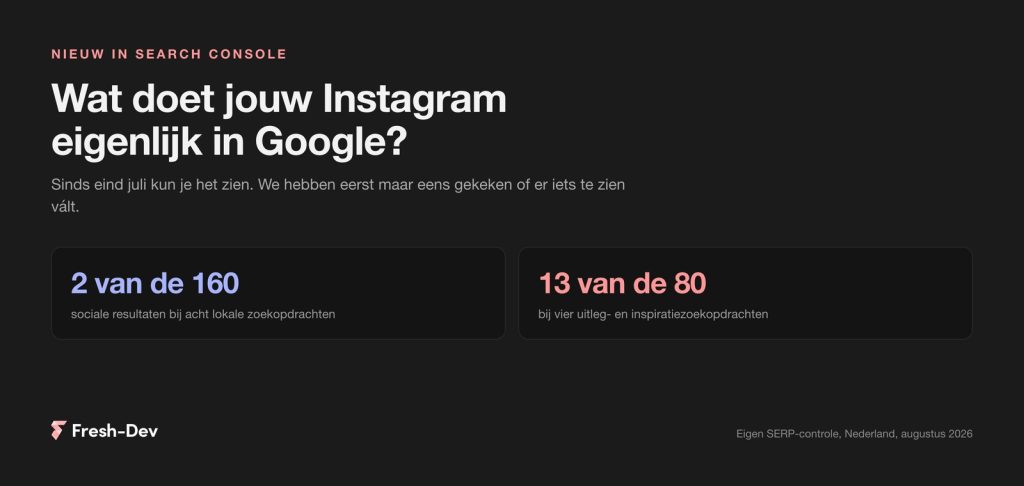
Search Console toont sinds eind juli wat Google naar je Instagram, TikTok, X en YouTube stuurt. We controleerden twaalf Nederlandse zoekopdrachten: waar levert dat iets op?
Lees verder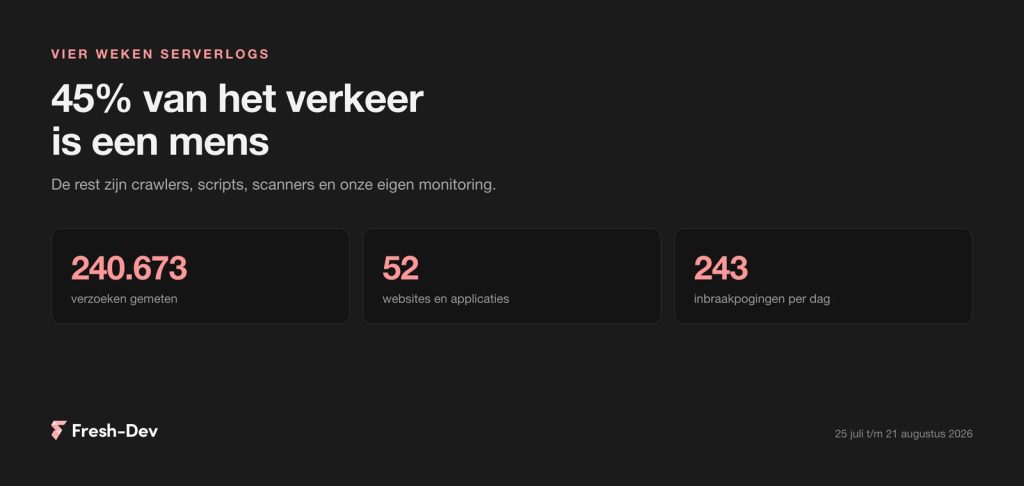
We hebben vier weken serverlogs van 52 sites uitgeplozen: 45 procent mens, GPTBot zeven keer drukker dan Googlebot en 243 inbraakpogingen per dag.
Lees verder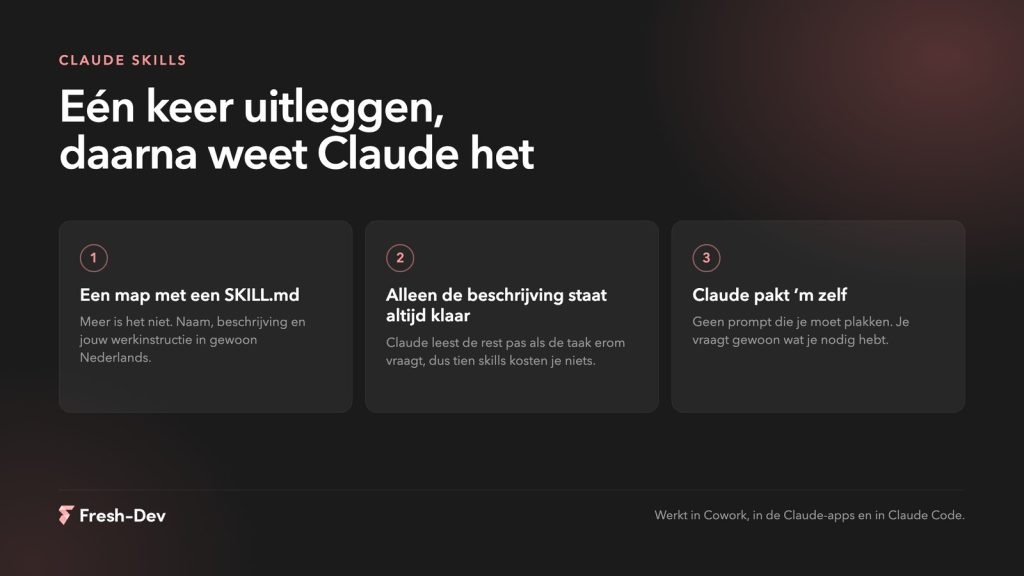
Wat Claude Skills zijn, hoe je er in tien minuten zelf een maakt, en waar je ze neerzet in Cowork, Claude Code en de API. Met voorbeeld en veelgemaakte fouten.
Lees verder
Elementor Pro 4.2.2 dicht een lek in het uploadveld van het formulierenblok. Check in 30 seconden of jouw site risico loopt en wat je nu moet doen.
Lees verder