Wat kost een uur website downtime jouw bedrijf?
Website downtime kost meer dan verloren omzet. Zeven verborgen kosten en hoe je ze voorkomt voordat ze optellen.
Lees verder Jesse
Op 19 augustus bracht Elementor versie 4.2.2 van Elementor Pro uit. Daar zit een beveiligingsfix in voor het formulierenblok. Onder bepaalde omstandigheden kon iemand zonder in te loggen een bestand op je server zetten, en dat is het soort fout waar een site helemaal mee overgenomen kan worden.
Elementor Pro draait op miljoenen websites. De kans is dus reëel dat jij ‘m gebruikt, of iemand voor wie je verantwoordelijk bent.
In het kort:
wp-content/uploads staan. Die horen daar niet.In dit artikel:
Het zit in het formulierenblok van Elementor Pro, en dan specifiek in het uploadveld. Dat veld gebruik je voor een sollicitatie met cv erbij, een offerte-aanvraag met een tekening, of een schademelding met foto’s. Bij het verwerken van zo’n upload werd niet streng genoeg gecontroleerd wat er nou eigenlijk binnenkwam.
Het gevaar zit niet in dat ene bestand, maar in wat er daarna mee kan. Belandt er een PHP-bestand in je uploadmap en is die map vanaf het web te benaderen, dan draait dat bestand gewoon. Vanaf dat moment heb je geen websiteprobleem meer maar een serverprobleem: mail versturen vanaf jouw domein, bij andere sites op dezelfde server komen, of stil blijven zitten tot het de aanvaller uitkomt.
Elementor heeft het gedicht in Elementor Pro 4.2.2, uitgebracht op 19 augustus 2026. Alles daarvoor draait op de oude code. De release staat in de changelog van Elementor.
Elementor zelf houdt het smal: alleen sites met een Elementor Pro-formulier waarin een uploadveld zit én waarbij de optie voor meerdere bestanden aanstaat. Die optie staat standaard uit, dus in de praktijk valt de groep die echt geraakt wordt mee. In de beveiligingspers wordt het ruimer gelezen: daar is één gepubliceerde pagina met een uploadveld al genoeg.
Wij gaan uit van de ruime lezing. Niet omdat we Elementor niet geloven, maar omdat het voor jou niets uitmaakt welke van de twee klopt: de handeling is hetzelfde en ‘ie kost twee minuten.
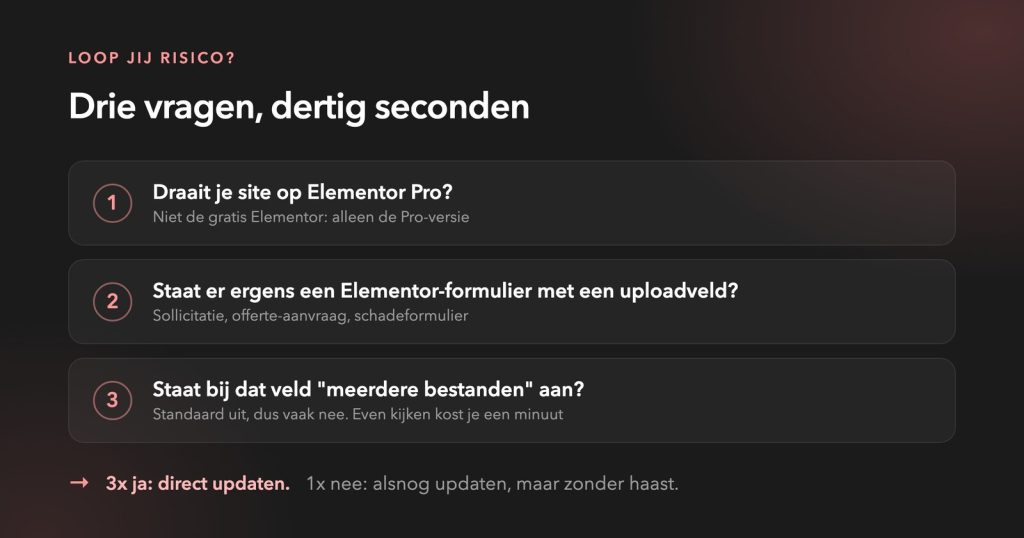
Beheer je meer dan één site, loop ze dan allemaal even langs. Eén vergeten installatie is genoeg.
Laat je website achter, dan kijken we er vandaag nog naar. Je hoort van ons wat we zien, ook als er niets aan de hand is.
Updaten repareert de deur, niet wat er misschien al binnen staat. Dat is het lastige aan dit type lek: het is stil. Vier dingen die je zelf kunt nalopen:
wp-content/uploads. Daar hoort alleen beeld en documenten te staan, verder niets.Kom je iets tegen, ga dan niet zelf lopen opruimen. Bij een site die echt is overgenomen zitten er meestal meerdere ingangen in, en één daarvan missen betekent dat je een week later opnieuw begint. Zet ‘m offline of in onderhoudsmodus en laat er iemand naar kijken.
Als je een hack ontdekt, ben je meestal al te laat. Opruimen kost altijd meer dan voorkomen.
– Jesse Lafeber, Fresh-DevWij bouwen niet met Elementor, Divi of WPBakery. Niet omdat het slechte software is, want dat is het niet, maar vanwege wat je er standaard bij krijgt. Zo’n builder moet alles kunnen voor iedereen. Dat betekent een berg code op je site die jij nooit gebruikt, maar die wel meelaadt en wel meetelt in wat er stuk kan gaan. Een formulierenblok dat uploads verwerkt is daar een goed voorbeeld van: handig als je het nodig hebt, gewoon extra risico als je het nooit aanzet.
Daar komt bij dat je vastzit aan het ritme van een externe partij. Zij bepalen wanneer de fix er is, jij mag ‘m draaien. Bij een lek van dit kaliber is dat precies het moment waarop je liever zelf aan de knoppen zit.
Wij bouwen in code, met alleen de onderdelen die er echt in horen. Dat is geen garantie tegen lekken, die bestaat niet. Het scheelt wel in hoeveel er kán lekken, en in hoe snel we het dichthebben als het zover is.
Draai je Elementor en bevalt het je prima? Ook goed. Houd dan wel je updates bij, en weet welke plugins er allemaal meedraaien.
Dit lek is met een update van twee minuten opgelost. Het volgende lek zit in een andere plugin, komt op een ander moment, en dan is de vraag opnieuw of iemand het opmerkt. Dat is waar onderhoud over gaat: niet één keer goed opleveren, maar zorgen dat er iemand meekijkt als het misgaat.
Wil je breder weten waar je staat? In onze blog over WordPress beveiligen staat wat je zelf in een kwartier kunt nakijken.
Wil je dat wij even meekijken of jouw site vatbaar is? Stuur ons je website of plan een adviesgesprek. Liever vandaag dan volgende week.
Website downtime kost meer dan verloren omzet. Zeven verborgen kosten en hoe je ze voorkomt voordat ze optellen.
Lees verder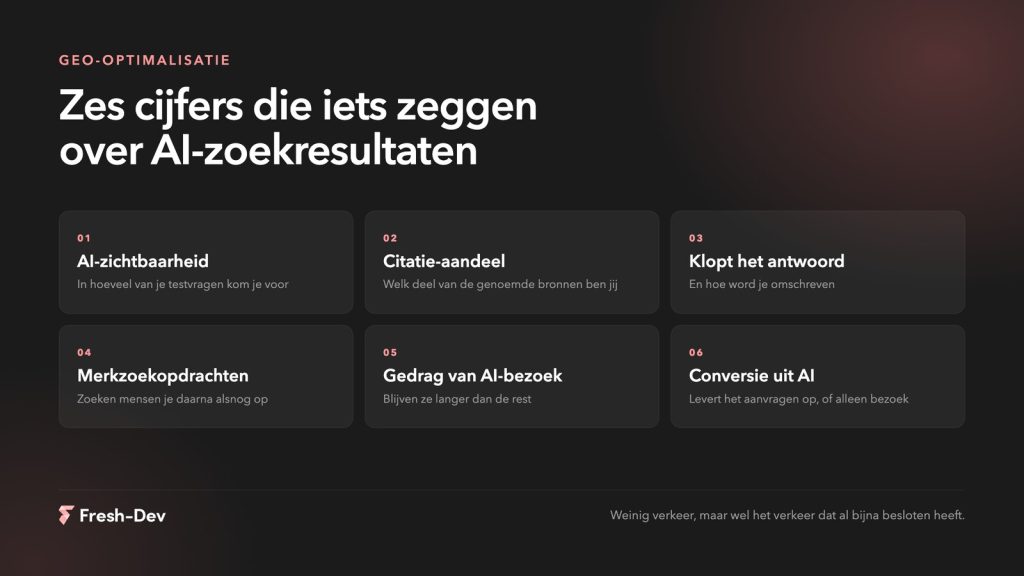
GEO-optimalisatie meten zonder zoekposities. Zes cijfers die laten zien of AI je noemt, wat je beter niet meet, en hoe je een nulmeting opzet.
Lees verder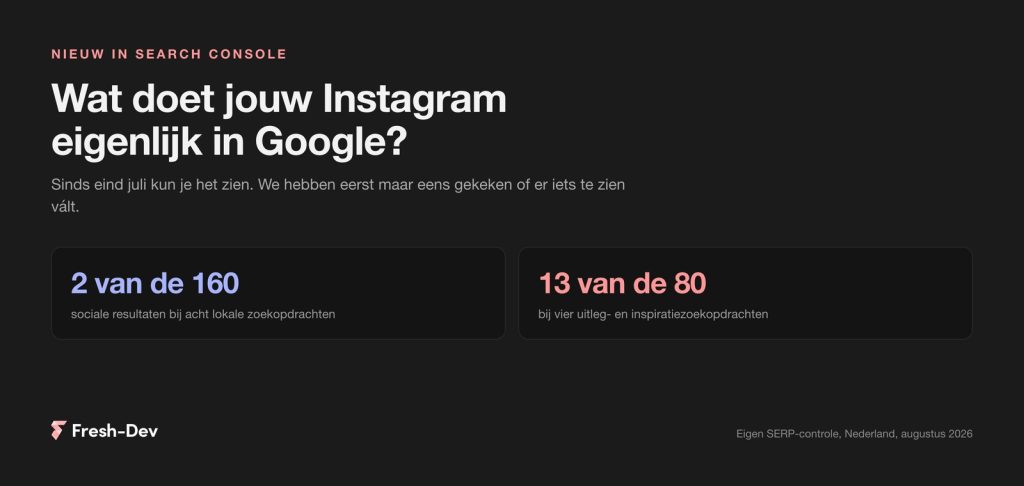
Search Console toont sinds eind juli wat Google naar je Instagram, TikTok, X en YouTube stuurt. We controleerden twaalf Nederlandse zoekopdrachten: waar levert dat iets op?
Lees verder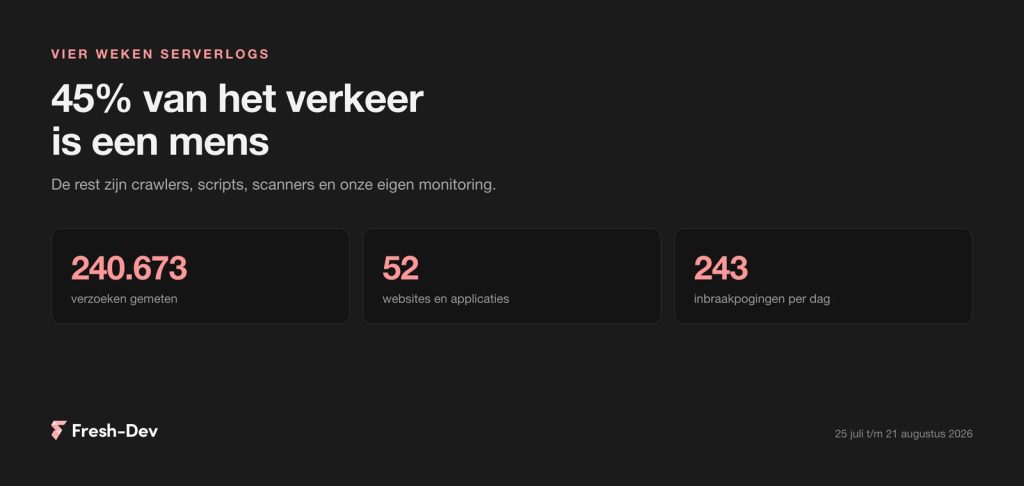
We hebben vier weken serverlogs van 52 sites uitgeplozen: 45 procent mens, GPTBot zeven keer drukker dan Googlebot en 243 inbraakpogingen per dag.
Lees verder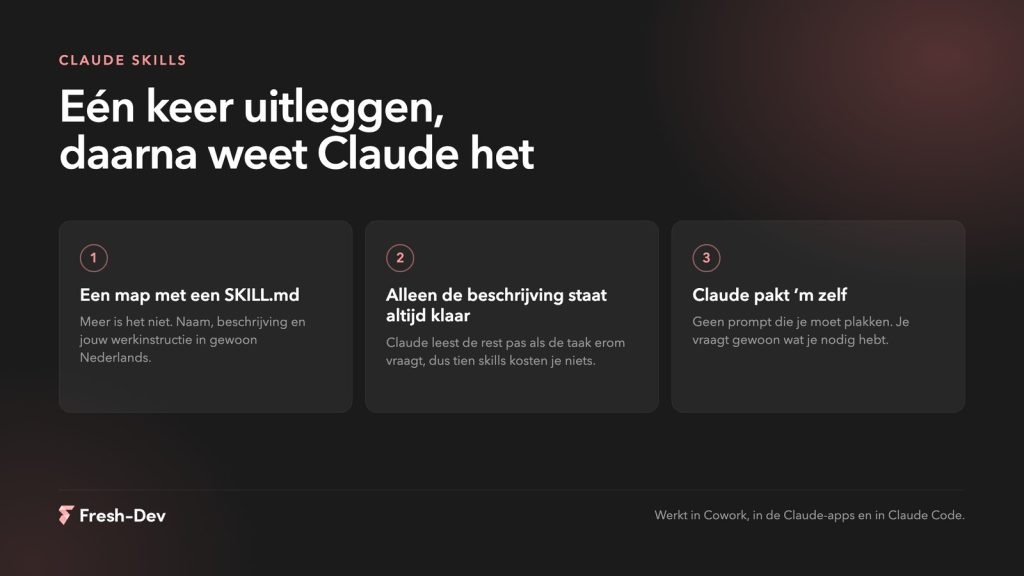
Wat Claude Skills zijn, hoe je er in tien minuten zelf een maakt, en waar je ze neerzet in Cowork, Claude Code en de API. Met voorbeeld en veelgemaakte fouten.
Lees verder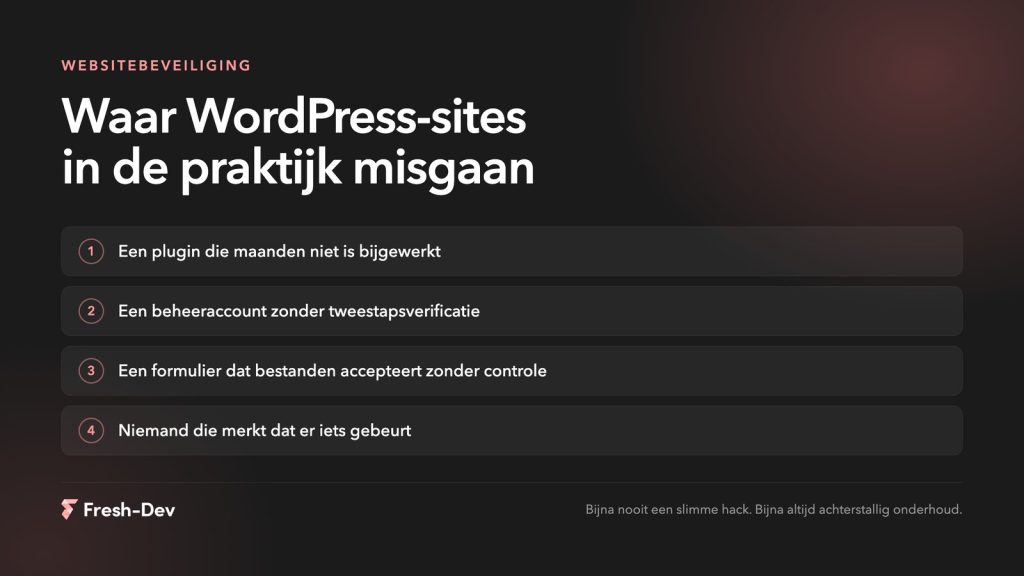
Een sterke website beveiliging voorkomt 90% van de aanvallen. Zeven essentiële checks die je vandaag op je site kunt uitvoeren.
Lees verder